Какая-то тварь лезет в мой аккаунт госуслуг
Только что пришла смска с кодом подтверждения госуслуг, притом, что я никуда входить не пытался.
Последнее время много историй о попытках взять кредиты используя данные с аккаунта госуслуг. Начитавшись этих историй буквально пару недель назад поставил двухфакторную аутентификацию. Похоже вовремя.
Откуда узнали пароль — отдельный вопрос. Где-то течёт. Не факт правда что на самих госуслугах — каюсь, грешен использованием одинаковых паролей на разных сайтах.
Заходил в МФЦ, в ГИБДД записаться. А там гостевой компьютер с которого можно заяву оставить. Так вот там целая куча аккаунтов сохранена с паролями. При входе люди не снимают галку «сохранить пароль» и вся эта канитель в свободном доступе. Не исключено, что кто-то может по незнанию на чужой акк зайти.
Следующий возможный ход мошенников — обращение с поддельной доверенностью к вашему оператору связи для получения дубликата сим-карты. Так что быстренько запрещайте оператору все действия без вашего личного присутствия.
Похожее пришло несколько дней назад на привязанную почту
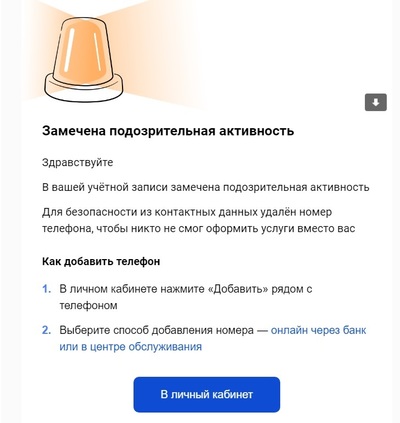
Спасибо за напоминание. Подключил.
Развод на Озоне
Впервые столкнулся с таким разводом. Будьте аккуратнее, мошенники могут подстерегать даже на такой крупной площадке, как Озон.
Нахожу ноут (скрин в комментарии, сюда не добавляется) с чрезвычайно низкой ценой в 26 428 рублей (такие комплектации от 49к начинаются)
Сразу вызывает подозрения международная доставка

3. Через 5 секунд мне приходит сообщение в Телеграм

4. Заказ отменяется, а слив данных остается!
@Ozon, а ноутбук до сих пор висит доступный к заказу.
Как Яндекс Карты скрывают отзывы, на руку мошенникам
Недавно случилось неприятное. Протекла посудомойка. Начал искать сервис по ремонту в Яндексе, нашел с рейтингом 5.0, 89 отзывов.
Заказал и это оказались типичные разводилы.
Если в 2 словах: у меня забрали посудомойку в их «сервис», обещая что если протекает просто резинка — то стоимость ремонта будет небольшой. Точные цифры сказать не могут. Забрать мешинку стоит — 1200
После того как машинку забрали — начинается развод на деньги. Да у меня именно замена резинки, но стоимость разбора у них 3500. Заранее эту информацию естественно не говорили, увиливали как могли. Если меня что-то не устраивает — то доставку и разбор я все равно должен оплатить (4800 руб).
Когда машинку привезли — накрутили еще диагностику, о которой раньше не говорили. После ругани — согласились ее вычеркнуть.

А теперь к сути. Иду в Яндекс, нахожу эту «контору», оставляю отзыв, при том, со старого акаунта, которому больше 10 лет.
И через некоторое время обнаруживаю несколько интересных фактов. Возможно сотрудники Яндекса учились в школе для особо одаренных или альтернативно одаренных, но в их понимании:
1. Если у кампании есть отзывы с 1 звездой из 5, то ее рейтинг будет все равен 5 звездам.
2. Написано что мой отзыв опубликован для всех, но по факту он опубликован только для меня. Выйдя из своего акаунта я его уже не увижу.
Они просто накручивают себе положительные отзывы, а отрицательные — или не отображаются или не учитываются в рейтинге.


Возможно если бы рейтинг считался более адекватно, и если бы Яндекс не скрывал негативные отзывы, то и я бы не попался этим разводилам. Но видимо у Яндекса своя логика.
За то в процессе выяснилось что в Яндекса эта контора под левым названием, которое переодически меняется, накручиваются новые отзывы, и так они собирают новых клиентов. Реальные отзывы можно найти по номерам указанным в договоре, от таких же «счастливчиков» как я.
Взломали госуслуги и взяли микрокредиты в 8 МФО, подскажите что делать друзья
Здравствуйте, помогите по следующей ситуации. Не так давно 31 марта, мошенники взломали мои госуслуги и взяли на меня 8 микрокредита. Дней через десять я узнал об этом через смс уведомления, почту о что нужно гасить очередные платежи, всего сумма тысяч на 50 и написал заявление в полицию, мне выдали там талон уведомление, этот талон я разослал по имэйл МФОшникам. В возбуждении уголовного дела в отношении третьих лиц, мне отказали ссылаясь на отсутствие состава преступления. МФО в свою очередь в переписке говорят что признание договоров подписанных смс кодом можно признать ничтожным только если будит возбуждено уголовное дело или через суд. Средства мошенники вывели на карту тиньоф к которой я никакого отношения не имею. Я собрал много документов, справку из тинькова что карта и счет не мои, выписки с моей карточки что ничего не поступало, логи с госуслуг что восстанавливали пароль и с какого айпи был мошенниками совершен вход. Так- же я писал на сайте МВД в отдел К обращение что мои гос услуги были взломаны вроде как они зарегистрировали и взяли на рассмотрение, причем договора подписывались с моей старой симки которой я очень редко пользуюсь походу как я думаю мошенническим путём восстановили через подставного сотрудника. Подскажите пожалуйста что мне делать дальше, заранее благодарен буду рад любой помощи.
Мошенники на сайтах объявлений
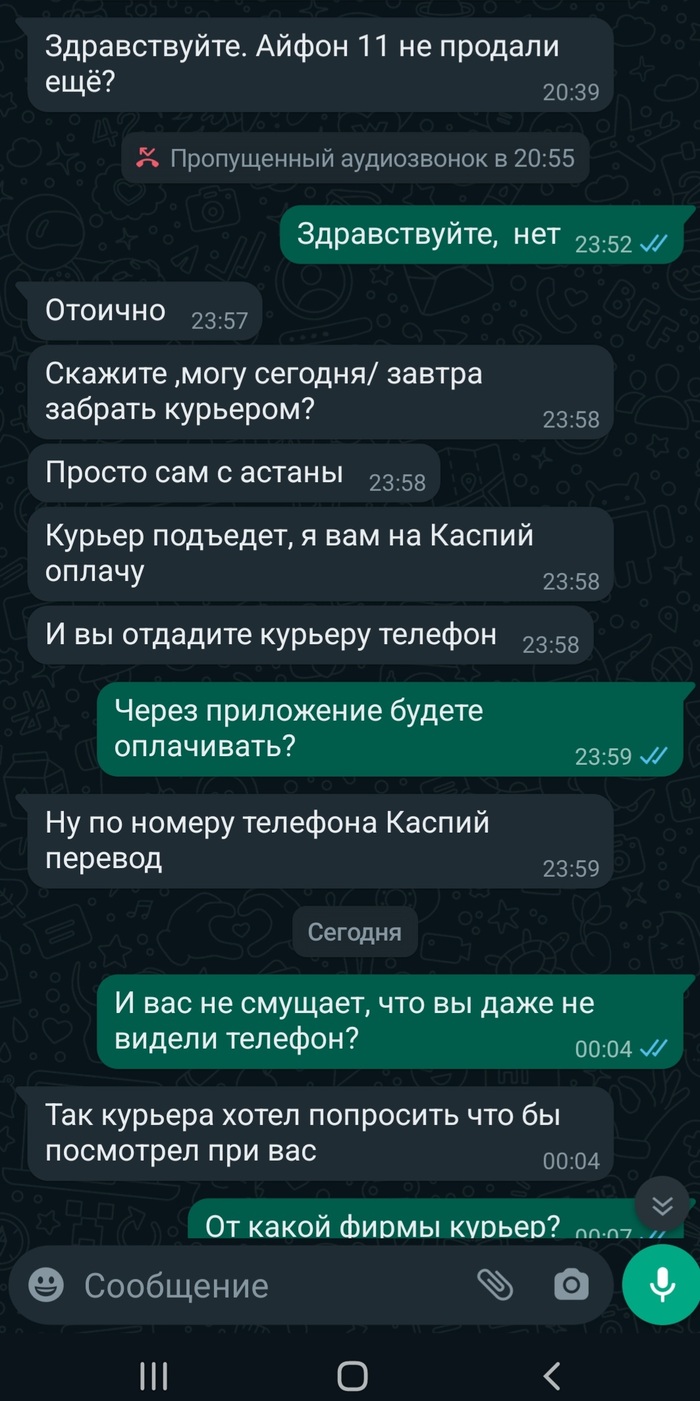
Всем доброго времени суток. В общем вопрос такой:я продаю айфон через сайт объявлений, и вчера мне написал странный человек, якобы он с другого города и хочет отправить курьера, курьер посмотрит телефон, после чего этот человек переведет мне деньги на карту и я отдам телефон курьеру. Сначала я подумала, что это стандартная схема развода и сразу написала, что никакие ссылки он может даже не надеяться мне отправлять, и предупредила, что телефон я не отдам, пока не увижу, что деньги поступили, и даже если он пришлёт чек, а денег не будет, то и телефон я не отдам. На что он ответил, что ничего такого делать не собирается. Но тем не менее все это очень странно. Написал он вчера ночью и попросил адрес, мол курьер прямо сейчас приедет, естественно я отказалась. Так вот, собственно, вопрос:это новый вид мошенничества? Чего можно ожидать в таком случае?


Пикабу не виноват это Яндекс Плохой а не мы.
Честно устал уже видеть такую хрень, я уже и блокировал с помощью всплывающего меню. Толку ноль вот допрыгается Пикабу и кто то пойдёт в прокуратуру и будет кому то весело.


Берегите пароли!
Сижу как-то вечером дома, никого не трогаю, и тут на почту приходит письмо от «Госуслуг»:
«Оставьте отзыв по работе с услугой
Недавно вы воспользовались услугой «Осуществление миграционного учета в Российской Федерации»
Оцените качество услуги: легко ли было подать заявление, понятна ли услуга в целом» и т.д.»
Я такой в непонятках, вроде ничего такого не делал, ну, письмо удалил. А оно взяло, и опять пришло! А за ним ещё пяток с точно таким же текстом.
Я уже матом ругаю программистов «Госуслуг», спамят одинаковыми письмами, да ещё и с непонятным содержанием, явно ко мне не относящимся!
Ладно, захожу на госуслуги, вроде ничего подозрительного. Интереса ради нажал «Архив», а там.
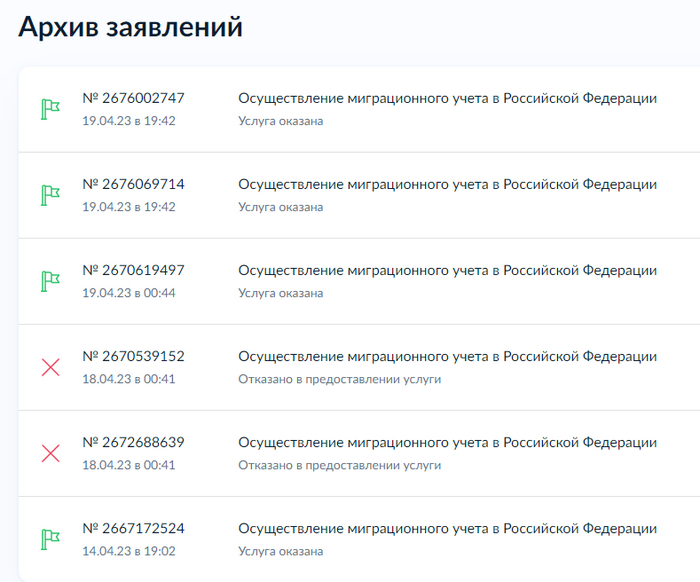
Начинаю разбираться, а «я», оказывается, наподавал заявлений на указание места пребывания для неизвестных мне граждан Узбекистана и Таджикистана!
Короче: кто-то увёл мой пароль от «Госуслуг», нашёл там моё заявление на справку об отсутствии судимости, вытащил оттуда фотки паспорта с пропиской, и использовал их для подачи своих заявлений!
Техподдержка «Госуслуг» сказала идти в полицию, ну я обращение написал, пока не знаю, каков результат.
По логам видно, что злоумышленник заходил с австралийского айпи (очевидно, впн).
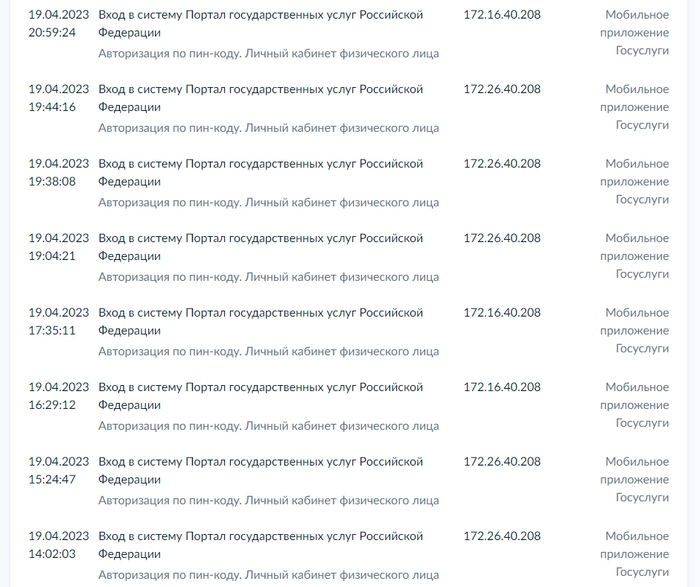
Так что, ставьте двухфакторную авторизацию, а то возможны сюрпризы!
Продажа квартир через госуслуги без личного присутствия
В конце прошлого года моя бабушка услышала по ТВ, что с 2023 мошенники могут продать квартиру, подписав документы с помощью ЛК собственника на госуслугах.
Для ЛЛ: с 2023 недвижимость можно продать/подарить удаленно, подписав все документы на госуслугах. Кричали, что мошенники у всех всё украдут, по факту, особо легче бандитам не стало. Но, чтобы обезопасить себя или близких, лучше перебдеть и оформить заявление на запрет действий с недвижимостью без личного участия собственника.
Полез разбираться, чем больше изучал вопрос, тем меньше понимания становилось. Там очень хитро всякие нормативные акты/документы оформлены. Отказался от идеи подробного поста, но решил поделиться основной инфой (если я сильно неправильно что-то скажу, поправьте).
Не смотря на шумиху в СМИ в начале года, я не нашел подтверждения информации, что мошенники теперь по щелчку пальцев могут всё оформить. По факту, всего два основных способа провести незаконную сделку:
У мошенников есть купленный нотариус, тогда сделку могут оформить без вашего присутствия (но так и раньше это работало).
Если у мошенников есть доступ к вашему ЛК на госуслугах и к вашей УКЭП- усиленной квалифицированной цифровой подписи (если ЛК еще можно сломать, то УКЭП штука надежная, то есть сценарий маловероятный).
Мне кажется, самый легкий для мошенников вариант- подсесть на уши пожилому пенсионеру. Под каким-то соусом могут помочь зайти/установить госуслуги, одновременно оформляют УКЭП этому человеку, таким образом получают доступ к необходимому (есть нюансы с получением всяких подтверждений, которые придут пенсионеру на телефон, но технически это решаемо).
Что дебильного в этих нововведениях? Нам всем в 2023 открыли эту опцию автоматом. И теперь, чтобы запретить действия с недвижимостью без личного участия собственника, нужно оформить соответствующее заявление одним из двух способов:
а. В электронном виде через госуслуги. Для этого запись на госуслугах должна быть подтверждена и нужно иметь УКЭП. Раньше с помощью любой УКЭП можно было подписать и отправить заявление, сейчас, если я правильно понял, в эл. виде можно отправить заявление только, если УКЭП оформлен через приложение «Госключ», если УКЭП сторонний, в электронном виде документы не подать, но могу ошибаться (у меня не получилось).
б. Подписать заявление в бумажном виде в МФЦ. Для этого запись на госуслугах должна быть подтверждена. Если пишите за кого-то заявление, то доверенность нужна нотариальная.
Для большинства из нас квартира- штука важная и дорогая. Возможность оформить сделку с недвижимостью электронно, как не крути, увеличивает риск мошеннических действий. По моему мнению, риск увеличивается не очень сильно, но я не мошенник, я могу не видеть всех дыр системы. Поэтому для себя решил, что лучше такую электронную возможность отчуждения недвижимости для себя залочить, береженого Бог бережет. Тоже самое я провернул для бабушки и мамы, на всякий.
Если нужно будет вернуть возможность электронного оформления сделок- опять пишите заявление и открываете опцию. Ничего сложного.
PS разбираясь в правовых документах, чувствовалось, что на последних этапах внедрялось всё в ускоренном режиме. Более того, многие вещи, как будто специально, очень сложно, витиевато и завуалировано оформлено.
Что сделано дебильно, так это то, что по умолчанию возможность эл. оформления сделок открыли всем, а вот тобы закрыть возможность, нужно писать заявление. Можно же было сделать наоборот, хочешь эл. оформление- пиши заявление.
Еще момент, пожилые пенсионеры- самый лакомый контингент для мошенников, у пенсионеров есть недвижимость в собственности, они не всегда хорошо проинформированы, часто слабо разбираются в технологиях и сервисах, доверчивые. Как будто специально сделано. Хотя, вероятнее всего, так оперативно это нововведение появилось для удобства тех, кто покинул РФ после СВО. Для них- это хорошая возможность удаленно продать недвижимость, находясь за границей. Косвенным подтверждением этого является возможность оформления УКЭП через «Госключ» с помощью биометрического заграничного паспорта.

Юридические истории #470: Непонятная фигня
Вот тут тот редкий момент, когда сам обращаюсь за советом.
Сегодня позвонил старый клиент, зашел на ГУ, там висят две апрельских штрафа.
Первый — от ГИБДД, за тонировку. Ладно бы там скорость или стоп-линия — они могут быть с камер, но, во-первых, камеры не умеют измерять степень светопропускаемости стекол. Во-вторых, я знаю авто, на котором ездит клиент — тонировки там нет и никогда не было. И, в-третьих, сам клиент клянется-божится, что ГАИшники не тормозили его с зимы и даже тогда не штрафовали, ничего подписать не подсовывали.
Второй — еще более странный, от ЛРО. Да, ружжо когда-то у него было, но в 2020 году, почувствовав что здоровье и возраст уже не позволят сходить на охоту, сдал двухстволку в РГ.
Был бы какой-то один штраф — я б согласился, что кто-то как-то где-то умудрился перепутать данные. Но когда два штрафа, абсолютно противоречащих логики, у меня может быть лишь одно предположение — мошенники. Неужели, мошенники не просто добрались до ГУ, но и научились рисовать левые штрафы, зарабатывая на их оплате?
Продолжение поста «Взломали аккаунт на госуслугах»
Нам пришел ответ , что нет состава преступления и в возбуждении уголовного дела отказано.
По сути есть данные это человека , есть факт незаконного использования данных , но никто ничего не сделал.
Ответ на пост «Итак, мошенники взяли на вас микрозайм. »
Хочу отметить отдельным постом. Что бы так сильно не заморачиваться, можете поступить чуть проще: если пользуетесь Сбером, заходите в раздел кредиты. Там можно рассчитать кредитный потенциал. При его формировании банк запрашивает информацию из госуслуг и из БКИ.
В потенциале не будут указаны просрочки, только лишь наличие или отсутствие кредитов, карт, займов.
Как пример — мой рассчет кредитного потенциала.

Итак, мошенники взяли на вас микрозайм.
Во второй половине 2021 года случился массовый слив/взлом аккаунтов госуслуг.
В начале 2022 года на несколько тысяч (возможно и больше) человек мошенники оформили микрокредиты. И только несколько месяцев назад люди стали массово узнавать о висящих на них микрокредитах.
Вот и на меня взяли 5000 в новосибирском МКК «Финансовый супермаркет». И даже успели продать долг коллекторам в «Агентство финансовых решений».
Я собрал все рекомендации и опыт из самого крупного чата — https://t.me/postradavshiemkk и выкладываю здесь. Надеюсь, вам никогда не пригодится)
ПРОВЕРЬТЕ КРЕДИТНУЮ ИСТОРИЮ
1) Заходите на госуслуги и получите услугу «Получение информации о хранении вашей кредитной истории».
2) Через некоторое время вы сможете скачать с госуслуг файл со списком ваших БКИ и ссылками на их сайты.
3) Заходите на сайты БКИ через Госуслуги и проверьте свою кредитную историю. По закону у вас есть 2 бесплатные проверки (возможно мошенники их израсходовали). Кредитный рейтинг снижается из-за самого факта взятия микрозайма и, естественно, за просрочку с выплатой.
4) Проверьте, нет ли в списке взятых кредитов того, который вы не брали.
Итак, в списке кредитов есть левый микрозайм. Не волнуйтесь, нас таких много, всё решаемо. Главное не платите ни копейки.
1) Зайдите на госуслуги, включите вход с подтверждением по смс (профиль — безопасность — вход в систему)
2) Пока вы в настройках безопасности, зайдите в «Мобильные приложения» и выйдите со всех неизвестных устройств.
3) Зайдите в раздел «Согласия и доверенности» в Профиле. Проверьте все списки (Согласия, Разрешения и доверенности) . Если есть что-то подозрительное или непонятное — отзовите разрешения и согласия.
ОТМЕНИТЕ СУДЕБНЫЙ ПРИКАЗ
Если ваш долг передали коллекторам, то они могли подать заявление мировому судье по месту вашей прописки. Возможно вы получили заказное письмо от суда о вынесении судебного приказа о взыскании долга. После получения письма от суда у вас есть 10 дней, чтобы его отменить:
1) Приходите к мировому судье (тут можно узнать вашего), запросите дело и всё его отфотографируйте. В деле будет копия договора с МКК, из которой вы узнаете фейковый номер телефона, фейковую почту и маску карты мошенника (несколько первых и последних цифр). Эта информация вам пригодится (её ещё можно попробовать получить через личный кабинет на сайте МКК).
2) В свободной форме пишите, что не согласны с вынесенным судебным приказом и просите его отменить. Его отменят.
Вы обрубили коллекторам простой путь взыскания долга. Теперь им остается только судебный иск, а они скорее всего запариваться не будут.
ПОДАЙТЕ ЗАЯВЛЕНИЕ В ПОЛИЦИЮ
Приходите в ближайшее отделение полиции и напишите 2 заявления:
1) О том, что у вас взломали Госуслуги, получили доступ к вашим документам, данным и оформили на вас микрокредит (без конкретики)
2) О том, что неизвестные вам третьи лица взяли на вас микрокредит (укажите всю возможную информацию)
Сфотографируйте заполненные заявления и талоны об их принятии. Пользы от обращений в полицию будет немного, но сам факт обращения важен для дальнейших действий.
ОТПРАВЬТЕ ИСК В СУД
Ваши линия защиты:
1) договор оформлен на на мой телефон (вот выписки по моим телефонам)
2) договор оформлен не на мою почту
3) самое главное и основное — перевод выполнен не на вашу карту.
Возьмите выписку из ФНС по вашим счетам и постарайтесь получить выписку в каждом банке из списка, где были открыты счета на момент оформления займа. В выписке должен быть список ваших карт (номера не совпадают с картой мошенников) или информация о том, что в момент взятия кредита не было переводов и поступлений на счёте. У Сбера, например, можно заказать выписку для госслужащих — там будут маски ваших карт.
Или загуглите маску карты мошенников, чтобы определить, какому банку она принадлежит. И возьмите в этом банке справку о том, что это не ваша карта.
Загуглите номер телефона мошенников, определите к какому оператору он относится и по письменному запросу получите справку о том, что номер мошенников не ваш.
Собирайте документы:
1) Иск ( шаблоны документов на яндекс диске или в чате https://t.me/postradavshiemkk )
2) Обращения в полицию, ответ полиции (если есть),
3) Выписки от телефонных операторов и банков,
4) Досудебную претензию к МКК (если вдруг подали)
5) Ходатайство о рассмотрении дела в ваше отсутствие
Подавайте иск по месту регистрации МКК. Можно отправить его в бумажном виде, можно в электронном через ГАС Правосудие.
Неделя на регистрацию иска, ознакомление судьи и назначение номера дела. 1-1,5 месяцев до предварительного судебного заседания. 1-1,5 месяца до основного судебного заседания. С высокой степенью вероятности хватит одного заседания. 1 месяц на вступление решения в законную силу.
УРА, ВЫ ПОБЕДИЛИ! Теперь подавайте дополнительное ходатайство о взыскании расходов на адвоката, госпошлину, отправку писем, моральный вред и прочее. Всё вам не компенсируют, но часть — возможно.
Если нужна дополнительная помощь — обратитесь в Центр при ФГУП ГРЧЦ помощь гражданам. (эл. почта 4people_54@grfc.ru в теме письма напишите «оформлен микрозайм» и опишите ситуацию)
P. S. Хотя по совокупности мошенники набрали на несколько десятков миллионов, МВД, прокуратура и Банк России (курирующий МКК) реагируют неохотно, предоставляя гражданам право индивидуально разгребать свои проблемы.
Ответ на пост «Следователь и мошенничество с Госуслугами»
Автор первого поста описал ситуацию, в которой у него выманивали логин и пароль госуслуг очень настойчиво. Я же опишу ситуацию, которую лично наблюдаю уже второй день, и тут человек сам прям хочет передать эти данные.
В общем: есть у меня знакомый. У знакомого мать. Мать у него врач, и сейчас у нее пришло время продлевать аккредитацию. Обучение она прошла, а чтоб продлиться, нужно передать данные после обучения в регистр медицинских сотрудников. Это делается двумя способами: либо через сайт регистра, который подвязан к гос услугам, либо по почте России. И вот сейчас, к моменту отправки документов, учебный центр, который проводит это обучение, прям требует от нее логин и пароль. Женщина в возрасте, поэтому данные эти не помнит. Но их помнит ее сын. И он справедливо отказывается их куда либо отсылать. А она прям хочет этого потому что все коллеги так сделали, и ничего. К слову, вся эта процедура длится примерно 2 месяца, и, соответственно, эти 2 месяца хрен пойми кто будет иметь доступ к ее гос услугам. Учебный центр давит на то, что это сложная процедура, и без пол литра там не разберешься, поэтому дайте данные.
Ради интереса я попробовал пройти те шаги, что требуется для подачи документов. Да, есть сложности, и сайт регистра кривой, но разобраться, в принципе, не сложнее чем зарегистрироваться в какой нибудь онлайн игруле.
Так вот, к чему я это: цифровизация это прекрасно, и такой документооборот тоже, но она всё это не учитывает никаким образом людей в возрасте, которые кнопку вкл на компе ищут 10 минут. И соответственно сами с большим желанием нарушают цифровую гигиену, только бы не лезь в это своими руками. А потом удивляемся, почему так легко обманывают и обкрадывают пожилых людей
Что делать, если взломали «Госуслуги» и оформили кредит?
Два года назад граждане получили возможность оформлять займы, не выходя из дома. Достаточно зарегистрироваться на сайте банка, указав свою учетную запись с «Госуслуг». Новой возможностью пользуются и мошенники. Для оформления кредита на ничего не подозревающих граждан им достаточно взломать чужой аккаунт на «Госуслугах». Пароли от «учеток» злоумышленники подбирают, выманивают или берут из слитых баз.
Что делать, если ваш аккаунт на «Госуслугах» взломали и оформили кредит?
 Адвокат Юлия Вербицкая-Линник:
В адвокатской практике существует значительный опыт работы по делам с кредитами, взятыми мошенническим образом или под воздействием мошенников. Первая группа связана со взломом аккаунтов, в том числе на «Госуслугах», и получением кредитов без ведома их (аккаунтов) счастливых обладателей.
В этом случае мошенники, вскрыв аккаунт, направляют в банк, кредитное учреждение или микрокредитную организацию заявку от имени владельца аккаунта на получение кредита в виде денежных средств. В случае одобрения банком (кредитной организацией) такой заявки, деньги должны поступить в собственность владельца аккаунта и тут, конечно же, начинается самое интересное.
Мошенники, часто действуя в сговоре с сотрудниками финансовой организации, предоставляют банковский счет, открытый не на имя владельца аккаунта, а на имя третьего лица, в пользу которого без ведома владельца аккаунта осуществляется перечисление денежных средств.
О «взятом кредите» владелец аккаунта узнает от коллекторов, которые требуют «немедленного погашения долга».

Ровно в этот момент владелец аккаунта имеет полное право затребовать от коллекторов и «кредиторов» всю информацию о том, кем, когда, на каком основании и на какой расчетный счет были получены денежные средства. Не важно, что «коллекторы» не хотят предоставлять этой информации. Это лишь свидетельствует о том, что они, вероятно, участники мошеннической схемы, и в этом случае самый простой способ защитить свои права и охладить пыл взыскателей — обратиться с заявлением о возбуждении уголовного дела в местное УВД, указав все известные сведения, включая телефоны «взыскателей», отказавшихся предоставлять документы.
Вероятность победы в этом случае — весьма велика. Уголовное дело подлежит возбуждению, а требование взыскателей, даже если они заявлены в судебном порядке, отклонению, так как владелец аккаунта денежных средств на свой счет от банка не получал.
Гораздо сложнее дело обстоит со случаями, когда мошенники находят владельца аккаунта и под любыми предлогами (как правило, «оказания содействия следственным органам») убеждают получить денежные средства в том или ином виде и отдать их злоумышленникам.
Вторая категория дел — крайне сложная, так как имеет место и факт заявки, совершенный формально от имени владельца аккаунта, и дальнейшие действия, направленные на получение денежных средств и фактически подтверждающие и намерения, и обязательства.
Во втором случае совета два. Первый: получив какие-либо деньги, дайте себе установку: никак, никаким способом и ни под каким предлогом не передавать их третьим лицам. Если на вас оказывают давление — сразу же звоните в полицию сами. И второе. Не верьте никому по телефону, что бы вам ни говорили, кем бы ни представлялись. Вы ведь не можете проверить личность звонящего и его документы. В случае звонка на ваш номер по поводу «совершения операций по вашему расчетному счету» немедленно прерывайте звонок. И звоните в банк и отделение полиции сами.
Вполне вероятно, что ваши действия помогут не только вам, но и полиции и службе безопасности банка выявить и задержать злоумышленников.
Как защитить свою учетную запись от мошенников?
 Лука Сафонов, эксперт по информационной безопасности:
Для защиты аккаунта необходимо установить сложный пароль (содержащий буквы, цифры и спецсимволы), используемый только для сайта «Госуслуги». А также подключить двухфакторную авторизацию — вход на портал по коду СМС — и уведомления о входах и действиях в аккаунте, которые будут приходить на электронную почту и СМС.
Данные логина и пароля попадают в руки злоумышленников через фишинговые сайты и ссылки, путем взлома сторонних ресурсов (очень многие используют одни и те же логины и пароли для множества сервисов), а также путем взлома компьютера жертвы с помощью вредоносного ПО (пиратских копий программ).
Нередко мошенники рассылают сообщения с просьбой перейти по ссылке. Для этого аферисты используют актуальные новостные поводы: например, предлагают собрать деньги пострадавшим во время спецоперации или на фоне ситуации с пандемией Ковид-19.
Важно ни в коем случае не переходить по подозрительным ссылкам, они ведут на сайты, ворующие логины и пароли.
Как проверить, что был взломан ваш аккаунт на сайте Госуслуги?
Например кто-то проголосовал за вас на выборах или в праймериз.
Не знаю по поводу голосования,сам не участвовал, но обычно если через госуслуги делаешь какое-то действие,то это отображается в уведомлениях на сайте. Заказали справку,оплатили штраф,взяли кредит в банке с подтверждением через госуслуги – все результаты там, в уведомлениях. Заходите в личный кабинет,и проверяйте их. Если там написали что Вы умничка и молодец,раз проголосовали,значит у Вас украден доступ к аккаунту.

У меня вот отображены только действия которые я совершал. Изучите внимательно мой скрин. Как что оформлено,даты время и т.д. И сравните со своей такой страницей.
Пока маловато мы с Вами проверили, продолжаем. Переходите в свой профиль в госуслугах. Там есть пункт "настройки и безопасность", далее "действия в системе". Тут надо выставить временной промежуток который хотите изучить. Думаю что Вы можете сориентироваться с проблемным временным отрезком. Покажу мои действия в госуслугах за месяц,опять же, сравнивайте со своими. Указано когда входили на портал,с какого устройства и прочее.

Если тут ничего подозрительного, то Ваш аккаунт пока ещё Ваш.
Последним пунктом путешествия по этому сайту у нас с Вами будет настройка безопасности. Если бы Вы заморочились этим пунктом ранее, сейчас бы мне нечего было писать в ответе.

Настройте вход на портал по СМС. Любая попытка входа приведёт к тому что Вам на телефон придёт СМС с кодом подтверждения. Само собой ,если Вы вход не совершаете,а СМС о такой попытке прилетело значит дело нечисто. Но без кода из Вашей СМСки войти уже никак. Прежде чем установить вход по СМС, рекомендую всё же сменить пароль на более сложный.
Если подозрения Ваши до сих пор в силе, скорей всего на Вашу фамилию просто создан фейковый аккаунт. С такой страницы не думаю что можно совершить какие-то действия что нанесут Вам ущерб. Просто неприятно. Но переживать сильно не стоит. Можете конечно настрочить в службу поддержки госуслуг письмо, с просьбой чтоб они проверили, используются ли Ваши данные (номер паспорта,снилса, телефона, адрес электронной почты) в других аккаунтах. С объяснением что подозреваете что от Вашего имени создан фейковый акк. Должны там будут отреагировать, и фейковый аккаунт удалить. Хотите заморочтесь. Это всё что можно сделать,по моему скромному мнению.
Взлом госуслуг: мифы и реальность
В последнее время в СМИ обсуждаются множественные случаи взлома портала «Госуслуги». В этой статье я постараюсь выяснить что из этого миф и выдумки, а что является правдой, а для этого придется самому взломать госуслуги.
Внимание! Данный текст является описанием возможности в экспериментальных целях. Напоминаем, что повтор подобных действий может привести к нарушению законодательства.
Для экспериментов я использовал свой собственный аккаунт, содержащий доступ к моим данным и данным моего юр лица. Доступ осуществляется как с помощью связки логин/пароль + смс, так и ЭЦП. В ходе экспериментов я буду выключать те или иные функции безопасности аккаунта (чего вам делать крайне не рекомендую) и проверять изменения и возможность захвата аккаунта. Также я зарегистрирую новый аккаунт для проверки функций безопасности, настроенных по-умолчанию.
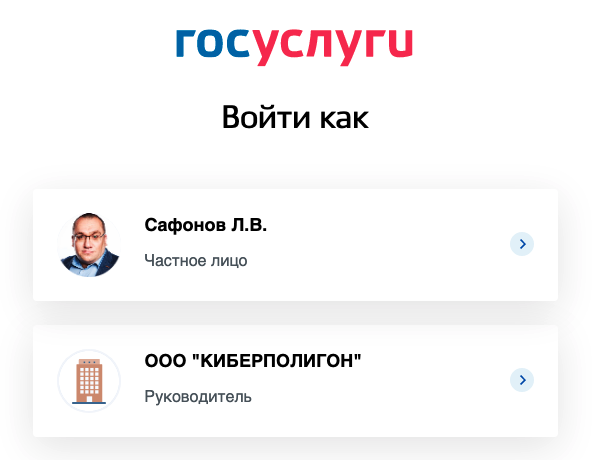
Верхний аккаунт физ. лицо, защищен при помощи 2FA, нижний, юр. лицо, защищен при помощи ЭЦП.
Миф первый. Взлом аккаунта
Онлайн-мошенники начали взламывать аккаунты граждан на сайте госуслуг и через них брать кредиты и микрозаймы, предупредили опрошенные РБК эксперты. РБК.
Я предполагаю что журналисты имели ввиду брутфорс аккаунтов, только не знали как это называется. Что ж, проверим насколько аккаунт защищен от атак грубой силы.
Для начала попробуем сбрутить известный мне пароль, добавив его в пару десятков других. В результате через несколько попыток получаю отлуп в виде капчи (формально конечно reCAPTCHA):
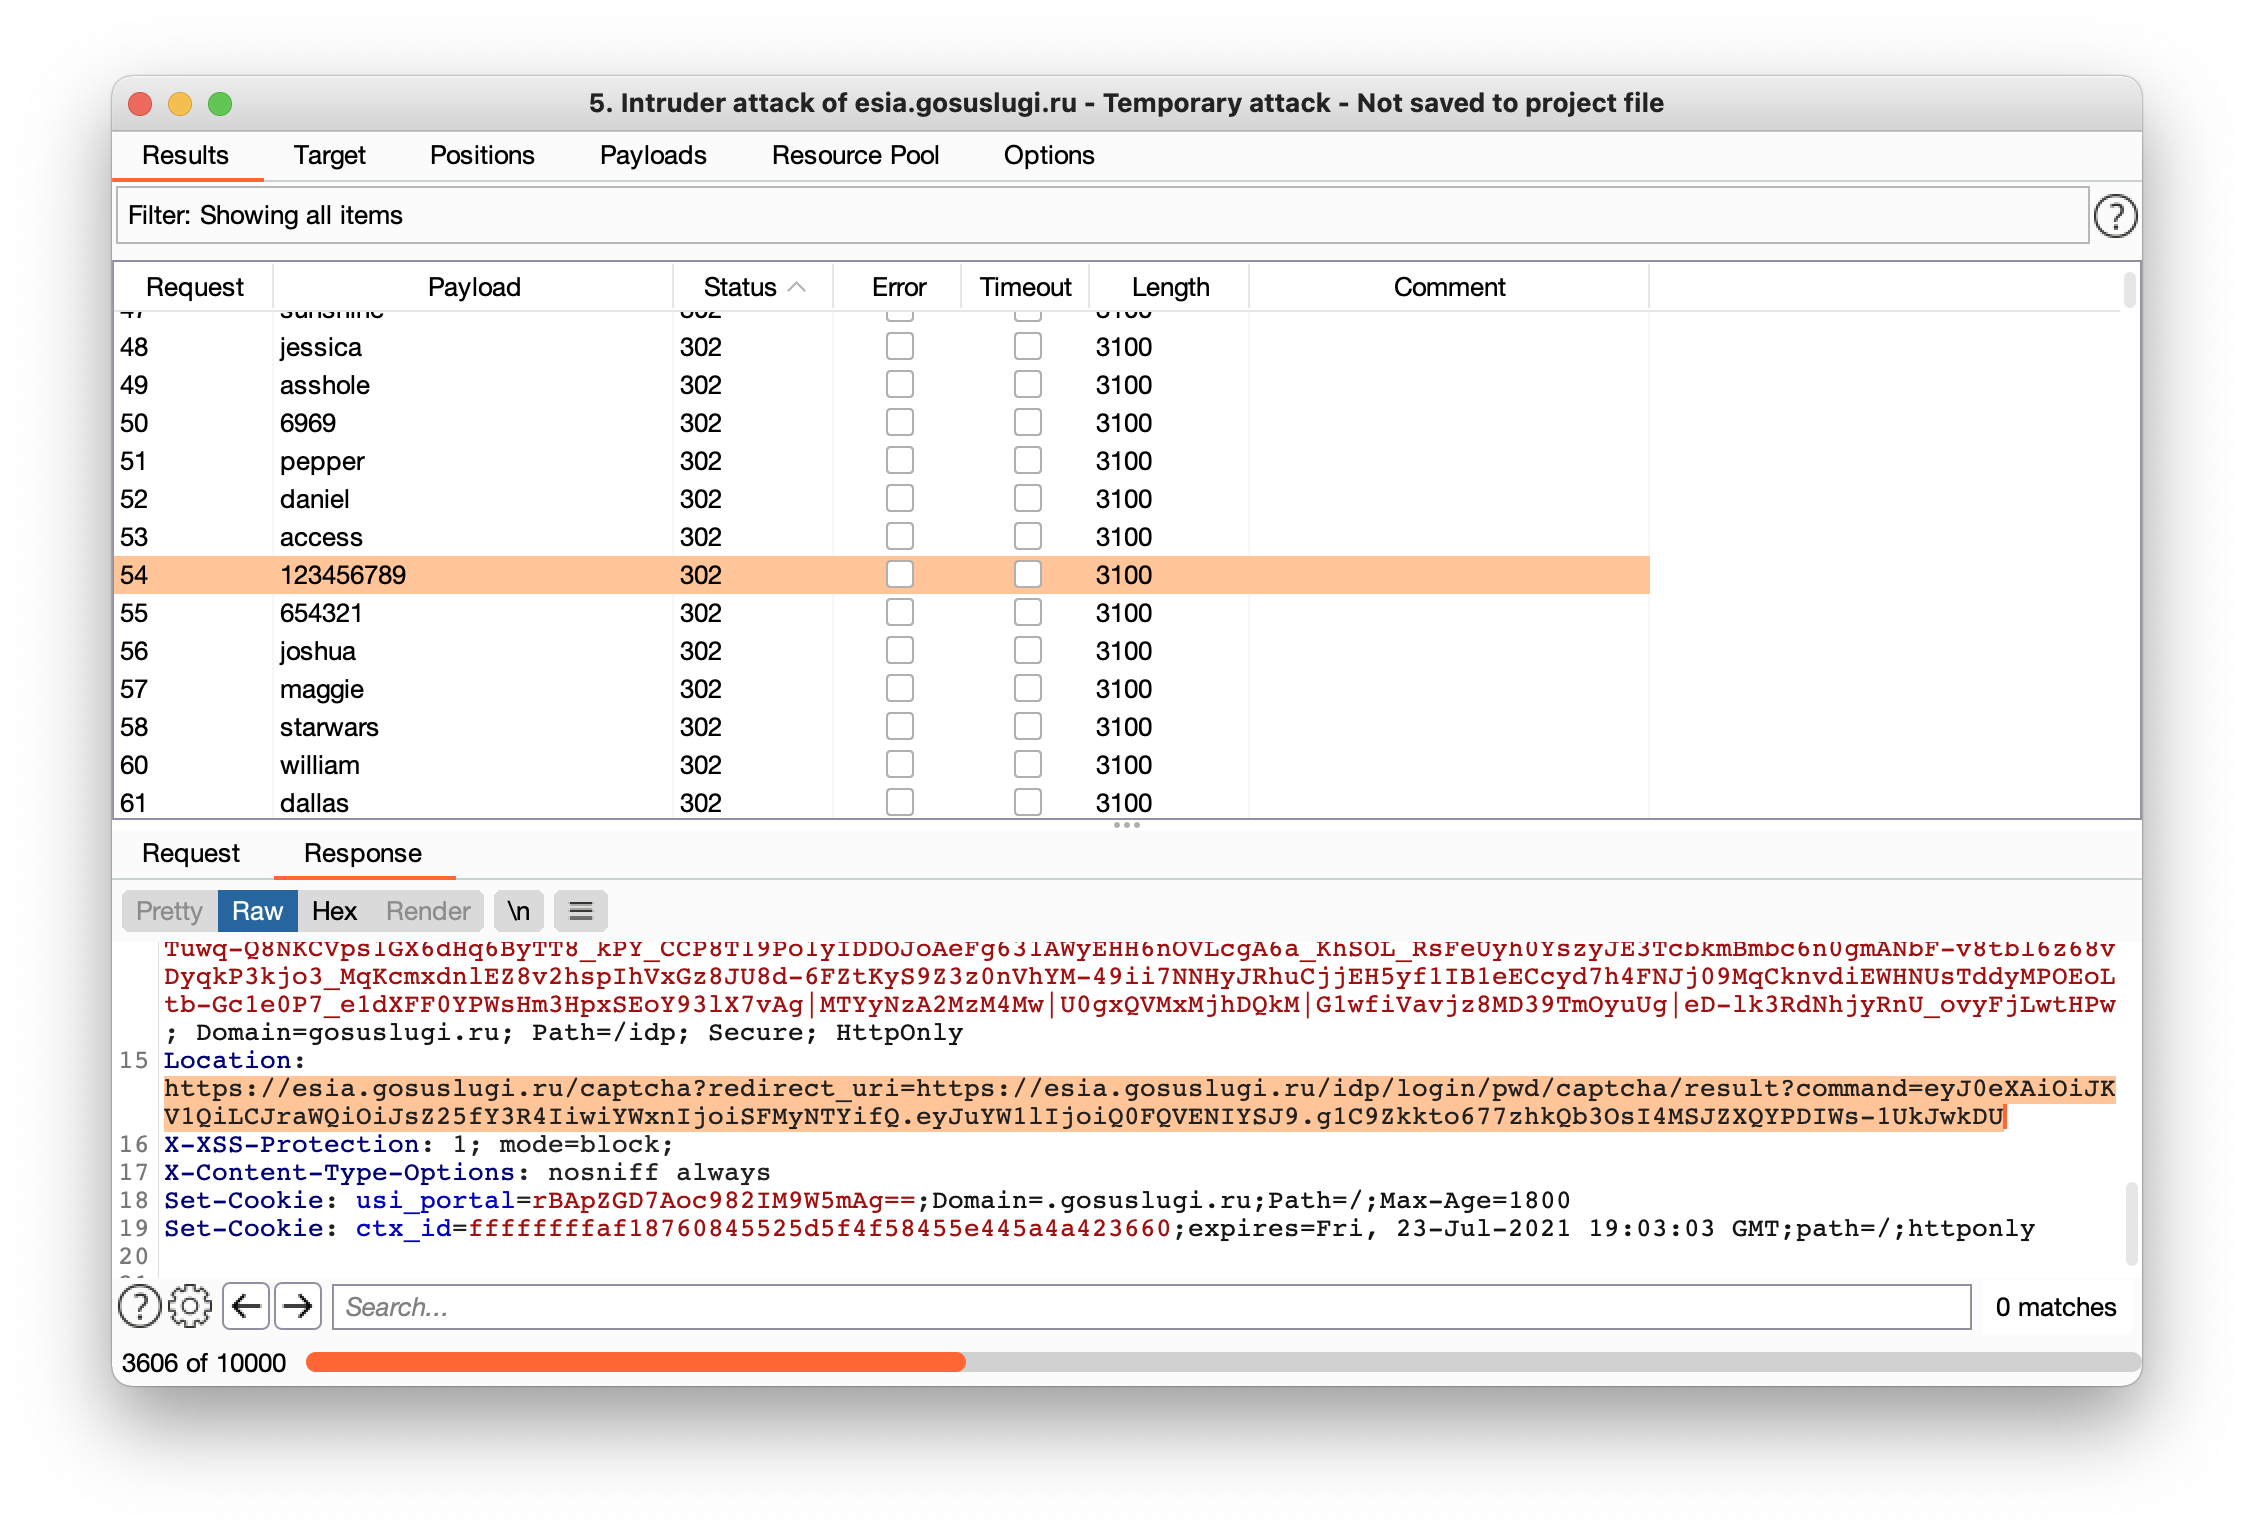
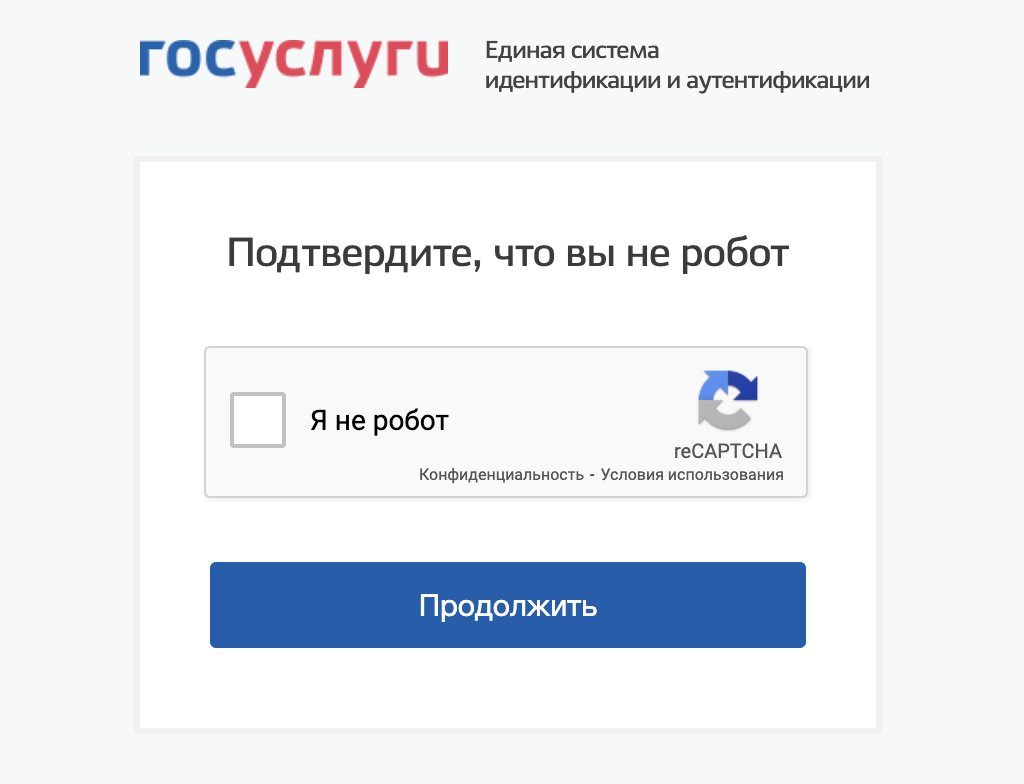
Ок, попробуем другой метод — будем пытаться «попасть» в пароль с первой попытки: для этого возьмем несколько учеток и один пароль (из популярных) и попробуем взломать аккаунт. Базы email/телефонов валяются в интернете на каждом шагу, но я сделаю синтетическую, чтобы случайно не затронуть чужой аккаунт. Возможно к старым аккаунтам получить учетную запись и пароль реально, но вот к свежим аккаунтам это довольно проблематично — система просто не даст создать простой пароль.
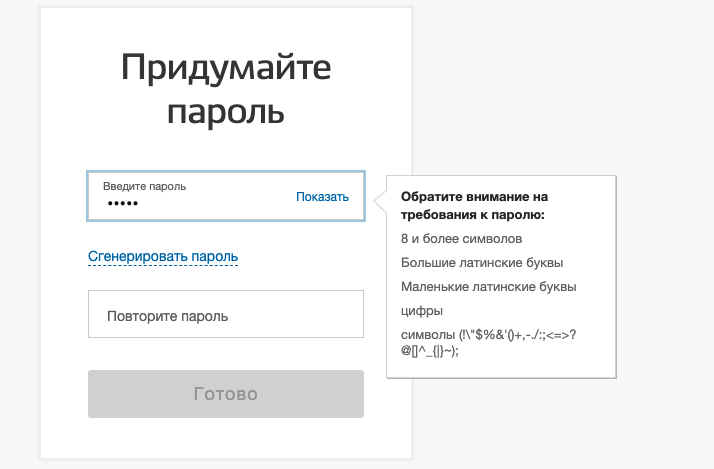
Ввод пароля к новому аккаунту
Ок, еще можно попробовать взять заведомо валидный или часто встречающийся пароль и попробовать сбрутить логин под эту связку.
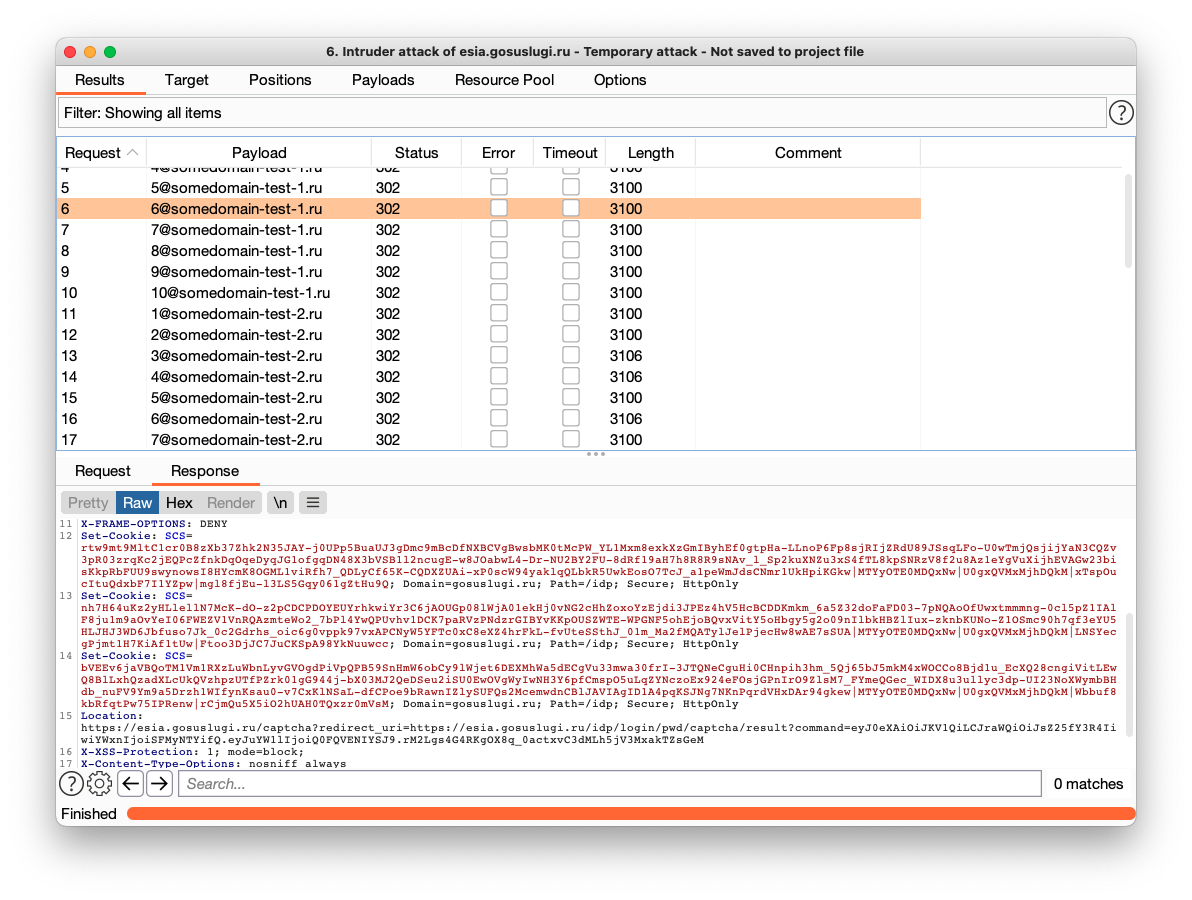
Брутфорс по имени пользователя
К моему сожалению на третьей попытке получаем капчу (.
Как еще злоумышленники могут получить пароль учетной записи? С помощью фишинга и т.н. credential stuffing, используя «утекшие» или скомпрометированные на других ресурсах учетные записи пользователей.

Пример фишинг-сайта
От такого рода атак (если вы везде используете один пароль) вас спасет только 2FA. Говорить при этом что взломали ваши госуслуги как сервис или почту — ну такое себе.
Провести успешные атаки на аккаунт с ЭЦП не удалось.
Выводы: взлом аккаунтов на самих госуслугах это миф. Пользовательские аккаунты могут быть захвачены в результате фишинговой/credential stuffing атаки.
Рекомендации: включить 2FA, не использовать одинаковые пароли.
Миф второй. Может быть уязвимо веб-приложение?
Интернет-пользователи пожаловались на хакеров, которые взломали их аккаунты на «Госуслугах» и дали согласие на обработку персональных данных для одного из сервисов «Единой России». В партии считают это информационной атакой. Взлом мог затронуть значительное количество пользователей, полагают эксперты по кибербезопасности. Forbes.ru.
Ну раз эксперты говорят что значительное число, значит скорее всего взломали сайт. Ок, давайте проверим на прочность само веб-приложение и веб-сервисы.
Анализ служебных заголовков, проверка возможности предиктивности кук или сессионных ключей не привели к возможности перехвата чужого аккаунта.
GET /health/?_=0.37814359301759837&pageId=overview&event=/api/pay/v1/informer/fetch/&timing=987&referrer=https://www.gosuslugi.ru/&result=0&new-lk=true HTTP/1.1 Host: www.gosuslugi.ru Cookie: userSelectedLanguage=ru; usi_portal=rBApZWEatnY7Ga/NXc+tAg==; TS01725984=01474e7625a71dda9f8456d6ce5cd5dc41ef0a96249ef858efe85de5e983f9201abd763e4e56ecc2246ef9c01435f9883b192ef137e28d0929808520b579d93803ed91d91568b1f83ebc088aca999ee10393da247ae222a208b24e0ed85c09d5ee5fca8e25; TS01f05634=01474e7625fcda3a0e24f4b7579b3dbc89b2cf6aeba3b975dc39efce481f1bfe2918eb3adfa394893f39f8222c918bca249796ef5fbaecc29e0a0a4aae58505c8c8ec858d8e168be74c3f657bf3a654508289c4f7fd57bbb17edf1f090f3cce2d572ff98b9ba8d695b141102f50f102b58b4f2e76b; userSelectedRegion=25401000000; ns-nlb=ffffffffaf18361245525d5f4f58455e445a4a423660; timezone=3; login_value=XXXX; bs=gixPqiaMdSyF7xRHfD4UZzuqvbvnKGgr4PaZjoLtbsbfPyLSltE-tX-dNcSlExYQjoOu7fUiZIzJAZzADA79buS_BYfmP_AKZTDfpYmhDmizTmEdLUwKP-eNbP2nskZFob2l-LRt5B5FDxy3_93mZkvgj9rQQRVj5ziqe031VV8R4aby8VczbjfodDDo6toZCc8h2usCjiA9Cj6SYyOpPyKbeIZ9XqeTS0PRiEelzghwOkpYvEl7WnP8KO69YNO8UeYbIWFZMYKrMkSfJI6guzamRhlNhGpOtllbU0Di5KR1LQDnSWd44ylThA-68cFPNERdhCJ2PkWrByIYVFx9G-6W-deh_Icd-bouk7yZyRu95ln9Zfl-17jTJOgoMfZt5F34jGEza78RytYza5QTYljyzFZxeFq_U8ddwfI3chscFwURN5cgfTyXy8aiY_w3Eyasu2reh9WzrCBbehn1hw|MTYyOTE0MTMzNg|U0gxQVMxMjhDQkM|yqpAYnGPY4EpY3wDXOJpBA|ZKg3q_Wol4sWJx38nbEUv0Lf9XE; NSC_q00qhvtubu=ffffffffaf18375345525d5f4f58455e445a4a423660; acc_t=eyJ2ZXIiOjEsInR5cCI4IkpXVCIsInNidCI6ImFjY2VzcyIsImFsZyI6IlJTMjU2In0.eyJuYmYiOjE2MjkxNDEzNDcsInNjb3BlIjoiaHR0cDpcL1wvZXNpYS5nb3N1c2x1Z2kucnVcL3Vzcl9pbmY_bW9kZT13Jm9pZD0xMTUzNjYzNDkzIGh0dHA6XC9cL2VzaWEuZ29zdXNsdWdpLnJ1XC91c3Jfc2VjP21vZGU9dyZvaWQ9MTE1MzY2MzQ5MyBvcGVuaWQgaHR0cDpcL1wvZXNpYS5nb3N1c2x1Z2kucnVcL3Vzcl90cm0_bW9kZT13Jm9pZD0xMTUzNjYzNDkzIiwiaXNzIjoiaHR0cDpcL1wvZXNpYS5nb3N1c2x1Z2kucnVcLyIsInVybjplc2lhOnNpZCI6IjE2ODg2NTU4LTk0YTAtNDEyYS05MWM2LWFmNjExZDgzNDA3MiIsInVybjplc2lhOnNial9pZCI6MTE1MzY2MzQ5MywiZXhwIjoxNjI5MTc3MzQ3LCJpYXQiOjE2MjkxNDEzNDcsImNsaWVudF9pZCI6IlBHVSJ9.UJiZPWQ_WpX6GB_U9SNQQJqgCVHKn0YmuAx5lCCqkfxV2nx7KYqtU3X6_IXRoCvNE2HHRdtYJkQ2WRzD7wjbUxuutHsByMLy-YNzIW-eR4ts8bWMwChykIifQoyp6wuliLSihBIkpoqBsRYf7CyxXZqWvyDupWEkQkwFfHc_r4VbO0IN89nedrcjPuVQsRMIhsle8Zwhlr9OU-whvBxIPQsHJFZTPB4HuuNfZbjR1l4f5MyqqulYh5njfj0rk7oPgYimAtF5lU5GuJMtDmggRLj7dbRg95kRTMtbJrgJD2FEP2nNBh-ez_y8sZX3SppnYGCy6ga9V_OW1C6ylKNjhA; u=1153663493; nau=b1d60b0a-cfea-5cfb-47b3-73f3beb22879; marked_as_delivered=eyJ2ZXIiOjEsInR5cCI6IkpXVCIsInNidCI6ImFjY2VzcyIsImFsZyI6IlJTMjU2In0.eyJuYmYiOjE2MjkxNDEzNDcsInNjb3BlIjoiaHR0cDpcL1wvZXNpYS5nb3N1c2x1Z2kucnVcL3Vzcl9pbmY_bW9kZT13Jm9pZD0xMTUzNjYzNDkzIGh0dHA6XC9cL2VzaWEuZ29zdXNsdWdpLnJ1XC91c3Jfc2VjP21vZGU9dyZvaWQ9MTE1MzY2MzQ5MyBvcGVuaWQgaHR0cDpcL1wvZXNpYS5nb3N1c2x1Z2kucnVcL3Vzcl90cm0_bW9kZT13Jm9pZD0xMTUzNjYzNDkzIiwiaXNzIjoiaHR0cDpcL1wvZXNpYS5nb3N1c2x1Z2kucnVcLyIsInVybjplc2lhOnNpZCI6IjE2ODg2NTU4LTk0YTAtNDEyYS05MWM2LWFmNjExZDgzNDA3MiIsInVybjplc2lhOnNial9pZCI6MTE1MzY2MzQ5MywiZXhwIjoxNjI5MTc3MzQ3LCJpYXQiOjE2MjkxNDEzNDcsImNsaWVudF9pZCI6IlBHVSJ9.UJiZPWQ_WpX6GB_U9SNQQJqgCVHKn0YmuAx5lCCqkfxV2nx7KYqtU3X6_IXRoCvNE2HHRdtYJkQ2WRzD7wjbUxuutHsByMLy-YNzIW-eR4ts8bWMwChykIifQoyp6wuliLSihBIkpoqBsRYf7CyxXZqWvyDupWEkQkwFfHc_r4VbO0IN89nedrcjPuVQsRMIhsle8Zwhlr9OU-whvBxIPQsHJFZTPB4HuuNfZbjR1l4f5MyqqulYh5njfj0rk7oPgYimAtF5lU5GuJMtDmggRLj7dbRg95kRTMtbJrgJD2FEP2nNBh-ez_y8sZX3SppnYGCy6ga9V_OW1C6ylKNjhA; ns-nlb-ds=ffffffffaf18365645525d5f4f58455e445a4a423660 User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10.15; rv:91.0) Gecko/20100101 Firefox/91.0 Accept: */* Accept-Language: ru-RU,ru;q=0.8,en-US;q=0.5,en;q=0.3 Accept-Encoding: gzip, deflate Dnt: 1 Referer: https://lk.gosuslugi.ru/ Sec-Fetch-Dest: script Sec-Fetch-Mode: no-cors Sec-Fetch-Site: same-site Te: trailers Connection: close
Ничего интересного обнаружить не удалось, далее проверим сайт на уязвимости по OWASP TOP 10. Для этого я попытался использовать OWASP ZAP и Burp Suite Pro в режиме активных сканеров и получал ожидаемую капчу и блокировку WAF’ом.

Ок, автоматика нам не помогла, поищем «руками». В течение пары часов потыкав формы и параметры удалось обнаружить self-XSS в third-party сервисе, но раскрутить эту уязвимость до приемлемого вектора не удалось, да и уязвимость «такая себе», что ее зачастую не валидируют и в bug bounty программах.
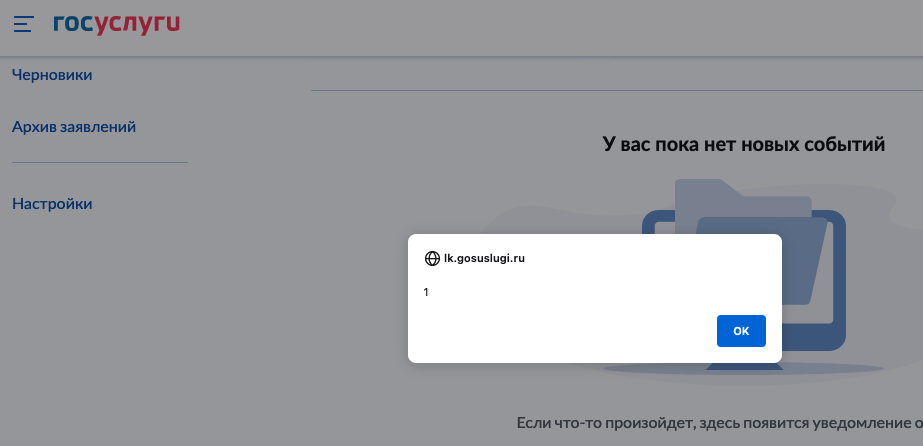
Self-XSS. Можно выстрелить себе в ногу.
Хотя уязвимость и пустяковая — на всякий случай зарепортил через контакты, оставленные по известному многим исследователям и багхантерами well-known пути: gosuslugi.ru/security.txt.
# Rostelecom Cybersecurity Center responsible for vulnerability management and incident response Contact: mailto:infosec@gosuslugi.ru
# Our OpenPGP key Encryption: https://gosuslugi.ru/.well-known/pgp-key.txt
Expires: Sun, 21 Jul 2026 08:00:00 +0300
Дальнейшие попытки для выявления более серьезных векторов нещадно карались защитными средствами. Были выявлены несколько вроде как устаревших js-библиотек, но проэксплуатировать эти уязвимости не представлялось возможным. Также было выявлено несколько мелких логических уязвимостей.
Выводы: взлом сайта госуслуги является мифом. Даже если высококвалифицированный злоумышленник и сможет что-то найти, то при попытке эксплуатации/обхода средств защиты получит бан и пативен от команды SOC.
Рекомендации: внедрение bug bounty программы для выявления логических уязвимостей.
Миф третий. Утечка данных
Но эксперты по кибербезопасности уверены: произошла утечка информации с серверов портала. Благодаря этому аферисты легко могут подменить данные для входа в систему и получить доступ к любому аккаунту. Vesti.ru
Опять послушаем экспертов и попробуем поискать утечки. В первую очередь используем google-dork’и.
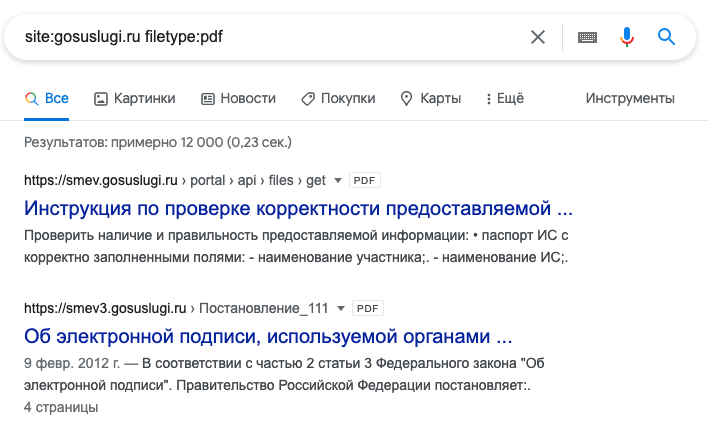
Поиск pdf-файлов.
Ничего полезного найти не удалось, поэтому решено было продирбастить каталоги и файлы, вдруг разработчики оставили что-то критичное. Пришлось немного оттюнить выхлоп ffuf, чтобы отсеять лишнее.

Ffuf отработал, нашлось немного (
При анализе найденных файлов не удалось найти какую-то критичную информацию.
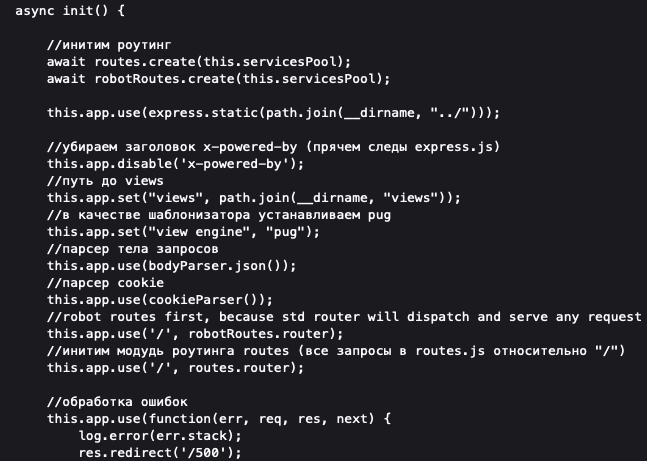
Даже в комментариях к коду разработчики не оставили никаких «пасхалок».
Поиск по github’у и внешним источникам тоже не дал вразумительного результата.
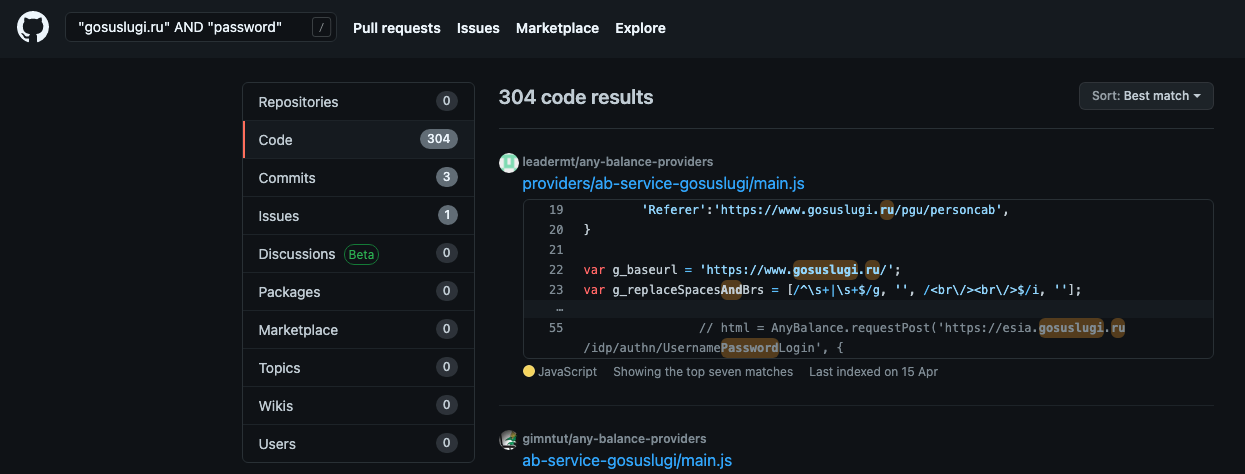
В основном попадались сервисы обращений, какие-то скраперы и т.д.
Проверка теневых форумов также не выявила возможностей получить/купить доступ или аккаунты.
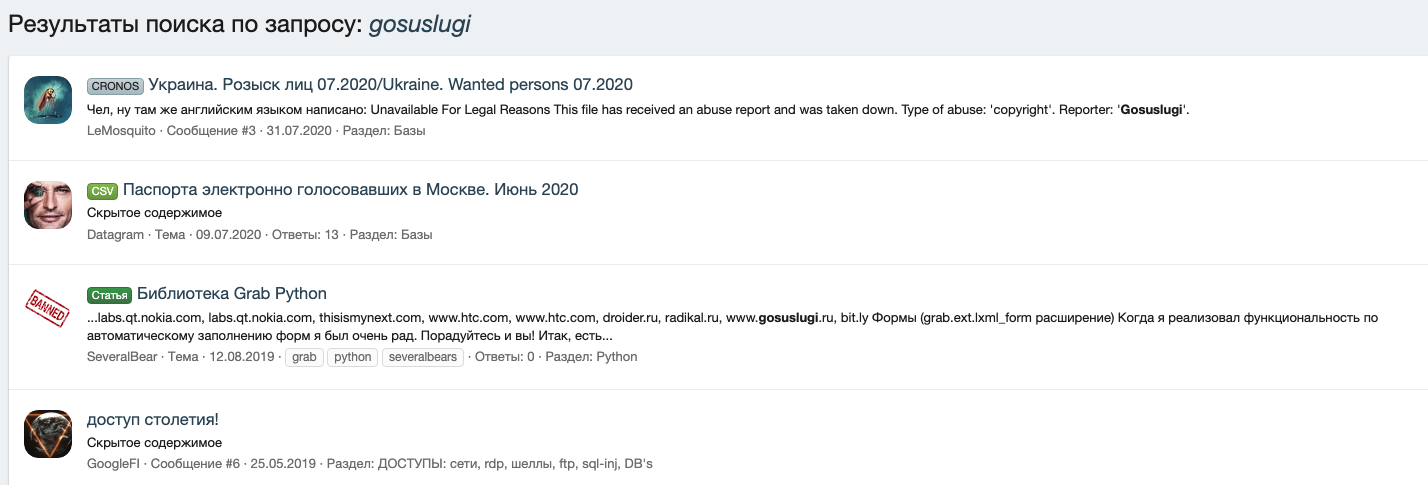
Ничего интересного найти не удалось.
Выводы: Массовая утечка аккаунтов это миф. В публичном доступе на момент публикации статьи отсутствуют данные о каких-либо утечках.
Рекомендации: использовать средства мониторинга внешних источников.
Миф четвертый. Берем кредит на госуслугах
Особое возмущение Ивана Цыбина вызвал тот факт, что с помощью портала «Госуслуг» можно подтвердить личность любому кредитному учреждению и брать займы. Fontanka.ru
Ок, проверим что же это такое. Найдем сайт (их тысячи) оформления кредита и попробуем авторизоваться через госуслуги.
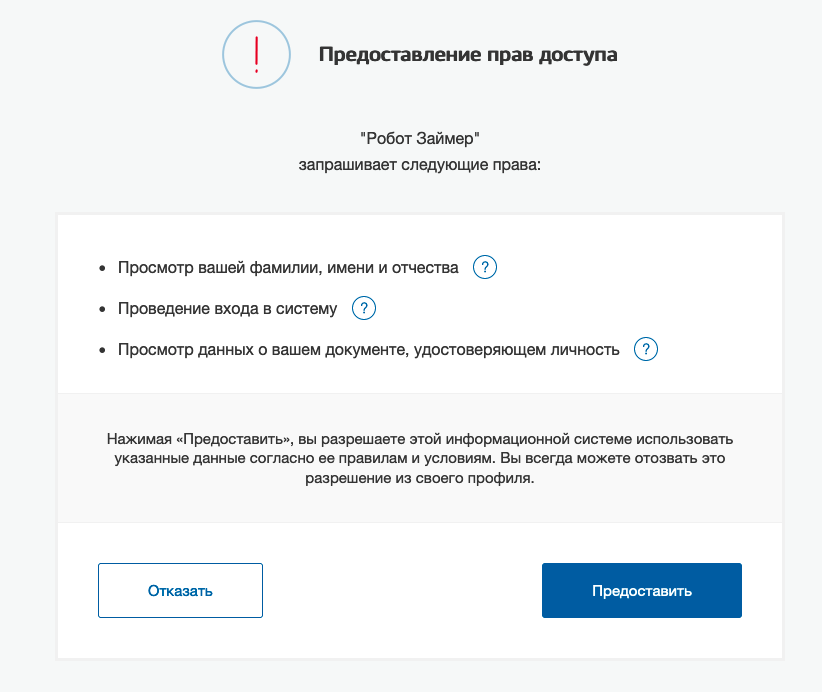
Авторизация в сервисе.
Действительно, авторизоваться в сервисе можно с помощью госуслуг, но в тоже время это можно сделать и через соцсети/почту и т.д.
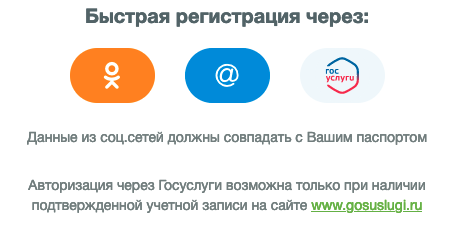
При наличии 2FA авторизации необходимо ввести еще и смс и только тогда сторонний сайт получит доступ к вашим данным.
Давайте разберем подробнее. Ваша верифицированная учетная запись содержит ваши персональные данные — паспорт, СНИЛС, ИНН — это как ваш бумажник, только электронный.
Для идентификации ваших данных на различных ресурсах может использоваться Единая Система Идентификации и Аутентификации портала Госуслуг, условно это аналог знакомого многим OAuth. Что это значит: в онлайн — микрозаймы удостоверяют ваши данные с помощью ЕСИА > госуслуги/соцсеть/почта подтверждают ваши данные > микрозайм выдает кредит (не госуслуги!). Оффлайн: вы приходите в микрозаймы > даете паспорт > микрозайм выдает кредит (не паспортный стол!). Я думаю аналогия понятна.
Выводы: выдача кредитов госуслугами это миф. Кредиты выдают микрозаймовые организации.
Рекомендации: по умолчанию всем пользователям включить использование дополнительных средств верификации/MFA.
Цифровая гигиена
Если вы живете в эпоху цифровизации и хотите безопасно пользоваться ее плодами — следуйте нескольким простым советам (это касается не только госуслуг):
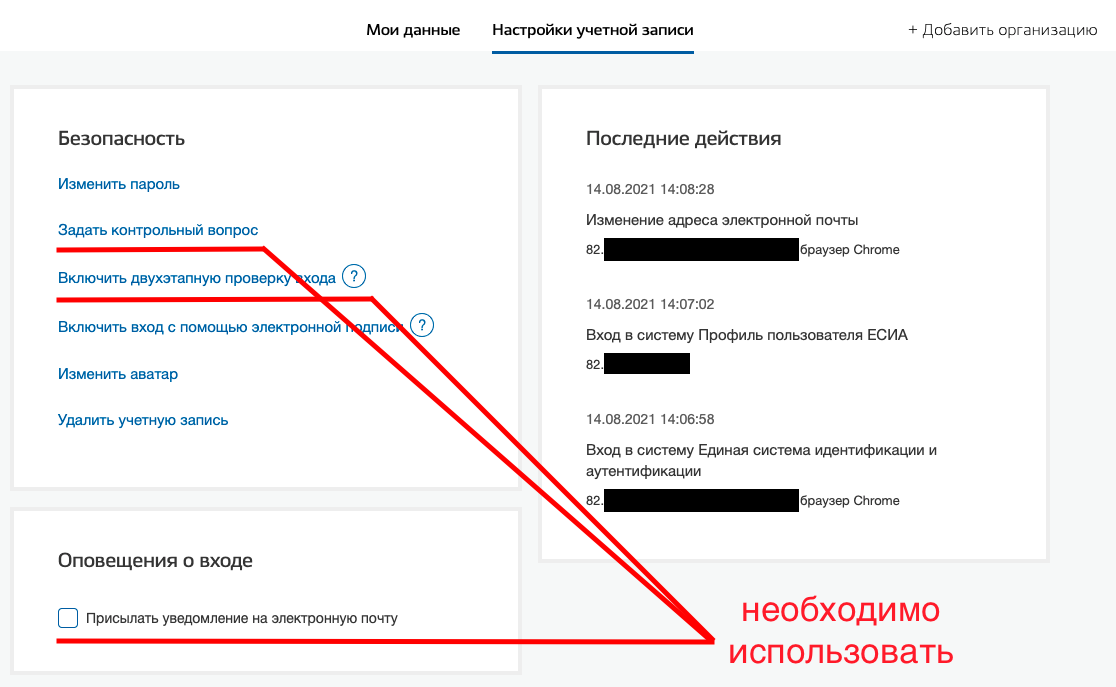
Защитите свои данные.
Тем более что и на самих госуслугах это крайне рекомендуют.
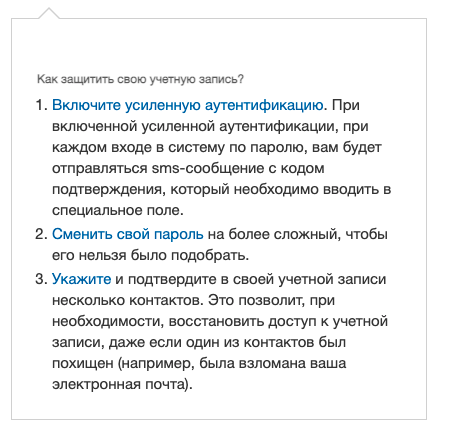
Используйте сложный, уникальный пароль от аккаунта.
Включите двухфакторную аутентификацию по смс/с помощью специального приложения.
Включите историю входов и активностей.
Расскажите про это и проверьте настройки у ваших родственников/знакомых чтобы обезопасить их данные.